llm·inj Een ReAct LLM-agent in twee smaken: een bewust kwetsbare build waar prompt injection doorslaat naar SQL injection en command injection (RCE), en een hardened build die de keten breekt. Inclusief exploit-walkthrough en blue-team notities.
Passionate ethical hacker
Ik hou ervan systemen zó diep te begrijpen dat ik ze dingen kan laten doen die ze eigenlijk niet horen te doen, netjes binnen de grenzen van een lab of een geautoriseerde opdracht. Daarna leg ik stap voor stap uit hoe het werkt. Elke box, CTF en techniek die ik leer wordt hier een writeup, geschreven voor iemand die de term nog nooit heeft gehoord.

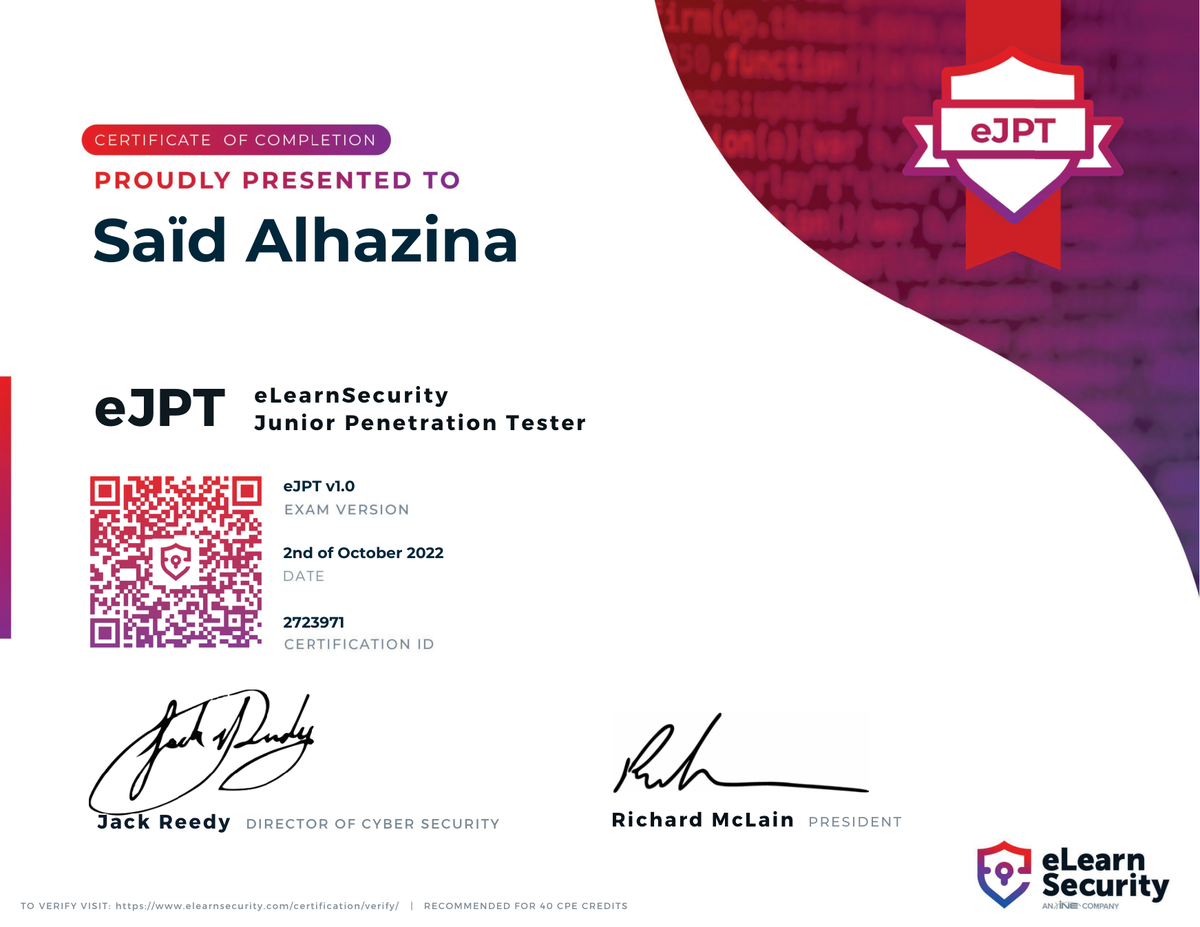
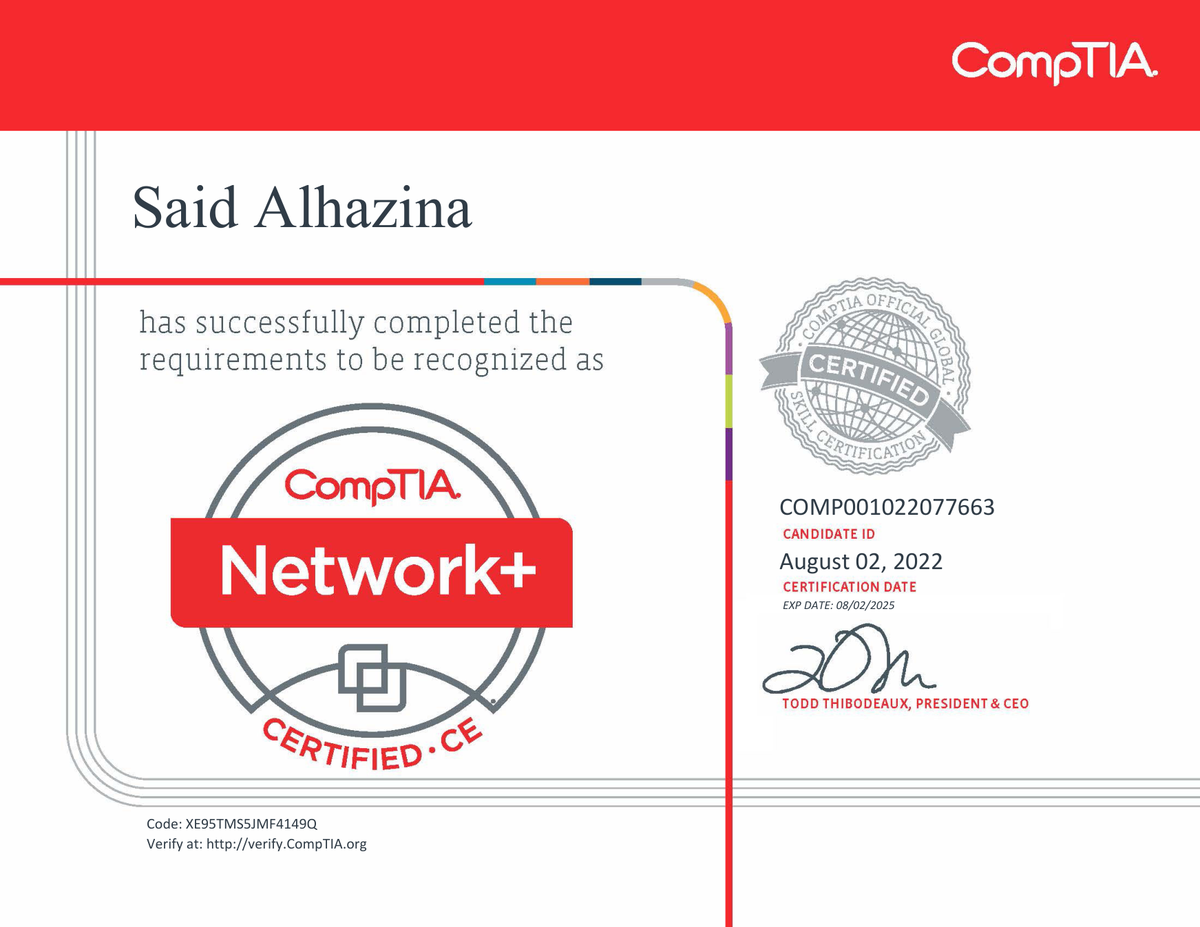
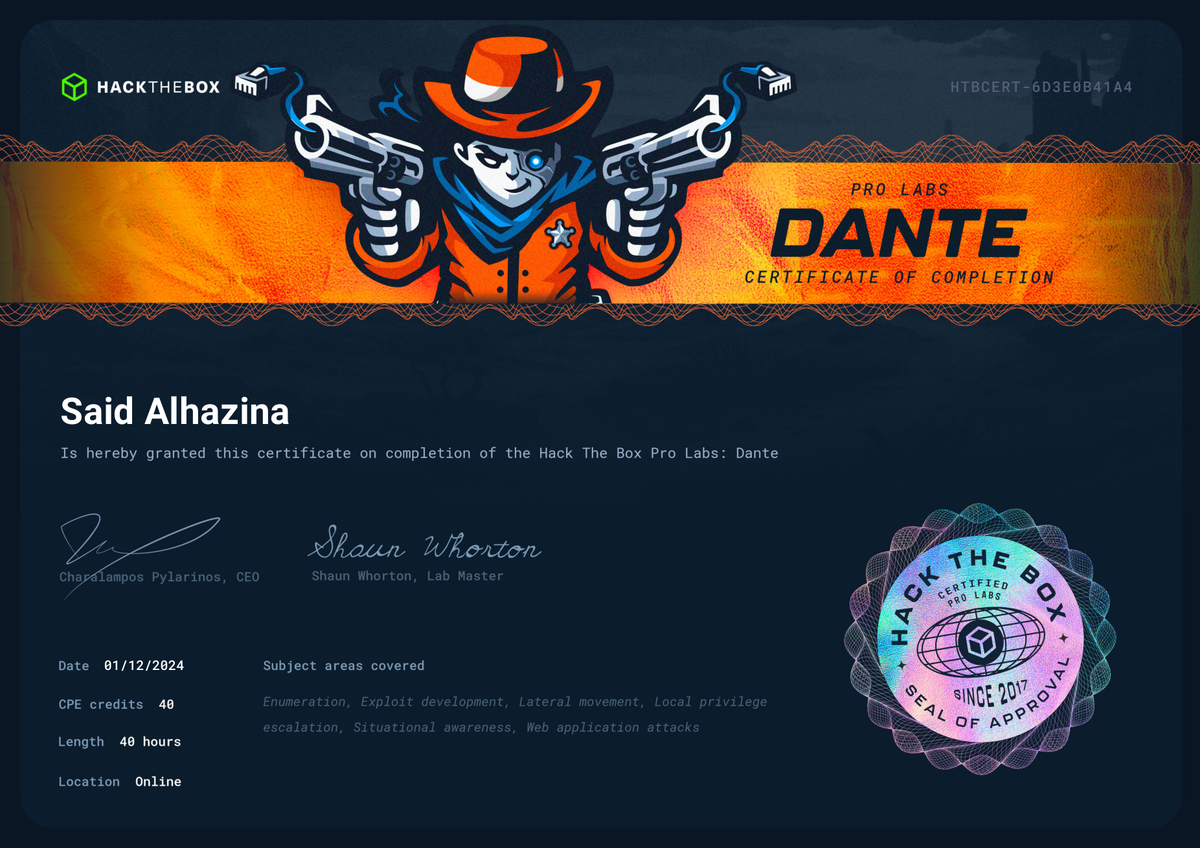
Afgeronde credentials
BehaaldHands-on examen: netwerk- en webenumeratie, exploitatie en pivoting in een realistische assessment-omgeving.
BehaaldNetwerkfundament: TCP/IP, subnetting, routing/switching, DNS/DHCP en basis netwerkbeveiliging.
VoltooidMulti-host netwerk-pentest: enumeratie, exploitatie, privilege escalation en pivoting tussen subnets.
Waar ik nu actief aan werk
Fundament in defensieve en offensieve basisvaardigheden; de opstap naar de CPTS-track.
Volledige, hands-on pentest-certificering met een realistische rapportage-opdracht.
De industriestandaard voor offensive security, 24-uurs examen met volledige exploitatie-keten.
Klik op een tool om de writeups te zien waarin ik 'm gebruik. Gaandeweg vul ik elke skill hier aan met bewijs.
Tooling die ik tijdens labs en CTF's bouw, open op GitHub.
llm·inj Een ReAct LLM-agent in twee smaken: een bewust kwetsbare build waar prompt injection doorslaat naar SQL injection en command injection (RCE), en een hardened build die de keten breekt. Inclusief exploit-walkthrough en blue-team notities.
Deze site zelf: een tweetalige (NL/EN) security-portfolio en writeup-blog, gebouwd met Astro en een git-based CMS (Sveltia), gedeployd op Cloudflare Pages met eigen domein en strakke security-headers (CSP, HSTS).
Ik had een foothold in de Outlook van de HR-medewerker. Nu moest ik dat omzetten in daadwerkelijke toegang tot een machine. Een verhaal over een macro-document dat niemand opende, een linktest om het gedrag van de slachtoffers te meten, en de Cobalt Strike-link die uiteindelijk twee beacons opleverde.
Lees writeupEen onderzoeksproject over het beveiligen van LLM ReAct-agents, en waarom klassieke cybersecurity-problemen gewoon terugkomen in een nieuw jasje. Van prompt injection naar SQL injection en command injection, en de hardened versie die de keten breekt.
Lees writeupIk ben Said, een cybersecurity-student met één duidelijke drijfveer: offensive security. Ik raak gefascineerd door hoe systemen in elkaar zitten en hoe je ze, door ze echt te begrijpen, dingen kunt laten doen die ze eigenlijk niet horen te doen. Die passie pak ik volledig hands-on aan: certificeringen, HackTheBox, CTF's en labs, consistent en elke week opnieuw.
Alles wat ik leer leg ik hier vast in writeups, en dat is net zo goed voor mezelf. De beste manier om een onderwerp écht te snappen is het uitleggen aan iemand anders. Dus leg ik alles uit alsof je het voor het eerst leest, stap voor stap, zonder voorkennis te veronderstellen. Zo laat ik meteen zien dat ik de stof echt beheers en niet alleen tools naklik.